


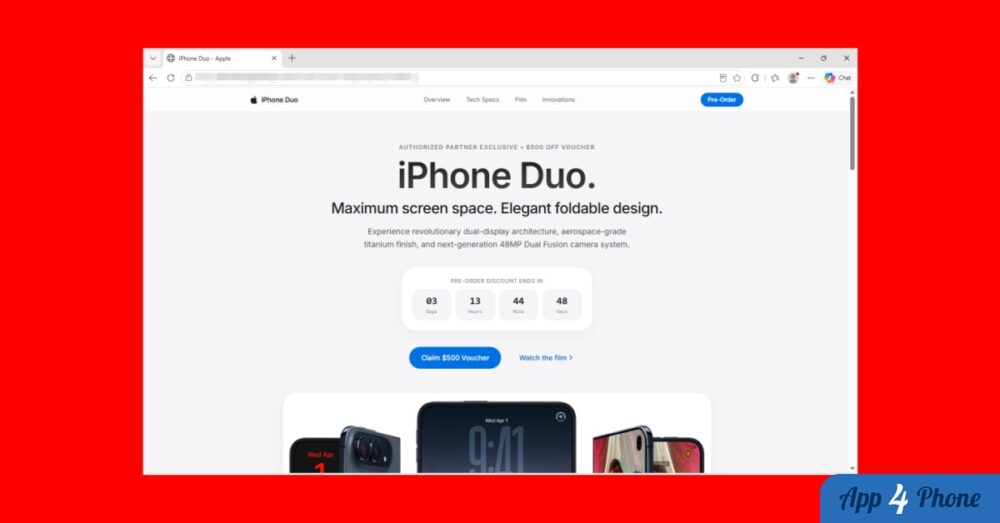
Face à une promotion de 500 dollars affichée pour une précommande Apple, le bon réflexe est de ne pas cliquer dans la précipitation. Des chercheurs de Malwarebytes Threat Intelligence ont repéré un site frauduleux qui imite l’apparence d’Apple et met en avant une offre baptisée « Authorized Partner Exclusive » autour d’un supposé iPhone Duo.
Cette page chercherait à profiter de l’attention entourant une ouverture de précommandes annoncée pour le vendredi 16 octobre. Elle ne se limiterait toutefois pas à collecter des informations via un faux formulaire : selon Malwarebytes, son ouverture pourrait suffire à engager une chaîne d’attaque sur des iPhone qui restent exposés à la faille concernée.
Une page web pouvant viser les données de l’iPhone
La campagne utiliserait DarkSword, une chaîne d’exploitation divulguée par Google en mars puis corrigée par Apple au cours du même mois, d’après Malwarebytes. Dans le scénario observé, la victime n’aurait ni fichier à télécharger, ni autorisation à confirmer, ni donnée à saisir pour que la tentative démarre.
Si l’attaque aboutissait, un programme secondaire chercherait d’abord à relever des informations sur l’appareil, les applications installées, des identifiants et le contenu d’Apple Notes. Les chercheurs indiquent aussi que le code cible des portefeuilles de cryptomonnaies, notamment MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus et Tonkeeper, ainsi que les identifiants stockés dans le trousseau de l’iPhone.
Après un premier contact avec son serveur, le logiciel malveillant pourrait tenter d’envoyer des fichiers de portefeuille, des éléments extraits du trousseau et des miniatures de photos. Malwarebytes a également relevé des fonctions visant les messages, contacts, appels, e-mails, calendrier, messagerie vocale et des données de localisation mises en cache. Le programme pourrait enfin recevoir de nouvelles consignes depuis son serveur.
Comment reconnaître et éviter ce faux bon plan
Une réduction très importante associée à un produit Apple attendu doit inciter à vérifier l’adresse du site avant toute action. Pour une précommande, il est plus sûr de saisir soi-même l’adresse d’Apple dans son navigateur ou de passer par l’application Apple Store, plutôt que d’ouvrir un lien découvert dans une publicité, un message ou une publication non vérifiée.
Malwarebytes recommande également d’installer les mises à jour iOS dès qu’elles sont proposées. Les correctifs constituent ici une protection essentielle contre une chaîne qui viserait les appareils restés vulnérables.
Ce que ça change
Cette campagne rappelle qu’une page très proche visuellement d’un site officiel peut suffire à tromper, surtout lorsqu’elle combine un lancement très commenté et une remise exceptionnelle. La prudence ne concerne donc pas seulement les formulaires demandant une carte bancaire : garder son iPhone à jour et accéder directement aux canaux officiels réduit aussi le risque lié à une simple visite.
À lire aussi
Source : Malwarebytes Threat Intelligence