


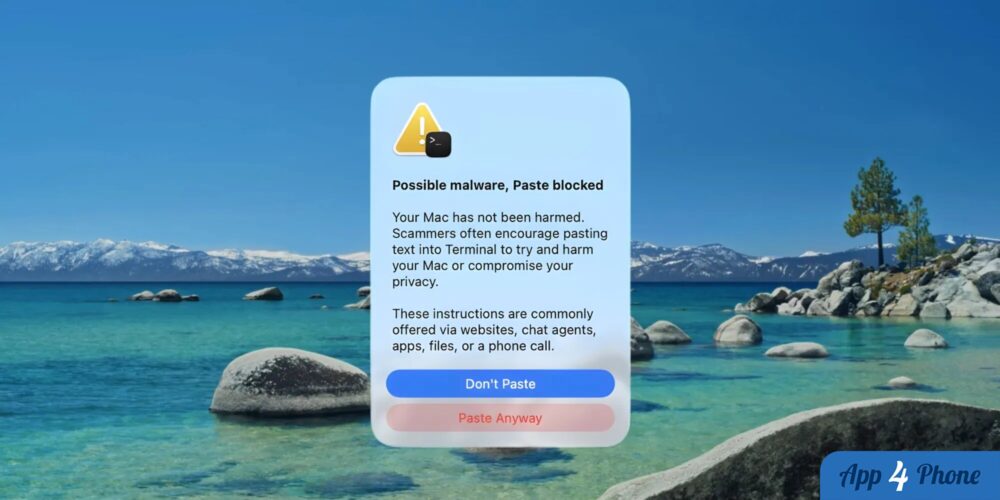
Le nom d’un outil connu ne suffit pas à garantir qu’il est sûr. Dans l’incident détaillé par Binance, un faux installeur se faisant passer pour Homebrew a participé à une opération d’ingénierie sociale visant des employés qui intervenaient sur les portefeuilles de la plateforme. L’affaire a conduit au vol de 6,3 milliards de dollars, dont près de 3 milliards ont pu être gelés, selon l’entreprise.
Homebrew, une cible crédible sur les Mac Apple Silicon
Homebrew est un outil très employé par les développeurs pour installer des logiciels depuis le Terminal. Binance explique qu’en juin, un ingénieur DevOps de son équipe Wallet cherchait un outil de programmation fondé sur l’IA. Après une recherche en ligne, il a téléchargé une imitation malveillante de l’installeur Homebrew.
Le programme ciblait le chemin /opt/homebrew, associé à Homebrew sur les Mac équipés de puces Apple Silicon. Binance indique avoir repéré cette première tentative assez tôt pour éviter des conséquences immédiates. Cette phase aurait toutefois permis aux attaquants de repérer les personnes travaillant sur les portefeuilles, et donc de préparer un ciblage plus précis.
Un exercice de recrutement transformé en piège
En septembre, un second ingénieur de l’équipe Wallet a été approché dans le cadre d’une fausse procédure d’embauche, rapporte Binance. La victime a reçu une invitation à réaliser un exercice de programmation sur son ordinateur professionnel. Cette opération a abouti, contrairement à la première tentative détectée plus tôt.
Le 29 octobre, le transfert des fonds dérobés a rendu l’attaque publique. Le scénario décrit par Binance ne repose pas sur une faille technique inconnue : les attaquants ont utilisé la confiance accordée à un nom familier, à un résultat de recherche et à une proposition d’emploi qui semblait plausible.
Ce que ça change pour les utilisateurs de Mac
Pour les personnes qui utilisent un Mac au travail, la précaution utile est de vérifier l’origine d’un installeur et l’adresse visitée avant de lancer une commande ou un script. Un test technique reçu pendant un recrutement mérite aussi d’être isolé des outils et accès professionnels sensibles. Cette attaque illustre qu’une première intrusion peut servir à cartographier une équipe avant de viser une autre personne avec un scénario plus convaincant.