


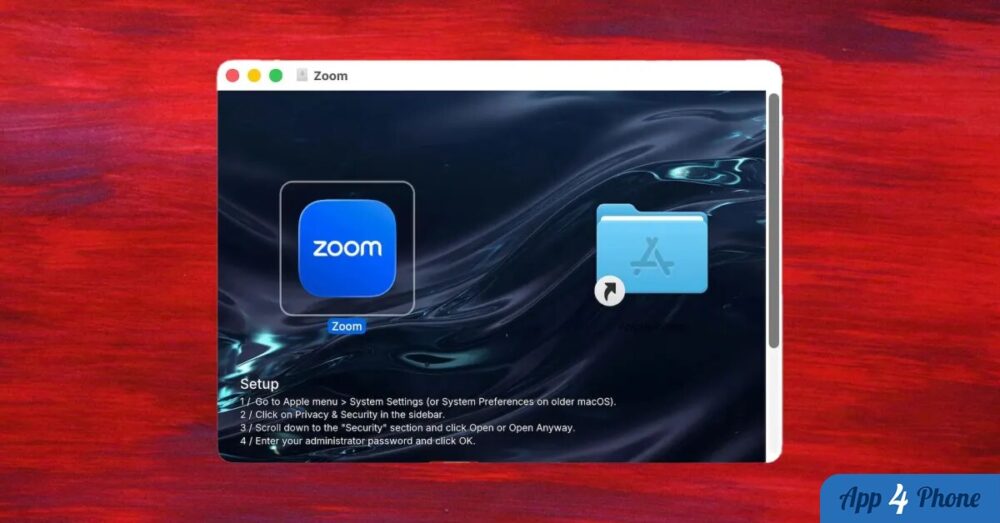
Vous téléchargez Zoom, l’icône ressemble à celle que vous attendez et l’application finit même par s’installer : c’est précisément ce qui rend cette campagne dangereuse. Les chercheurs de Jamf Threat Labs ont repéré CloudSyncD, un logiciel malveillant pour macOS qui mise sur un faux processus d’installation de Zoom afin de convaincre l’utilisateur de passer outre l’alerte de sécurité d’Apple.
Le bouton « Ouvrir quand même » devient le piège
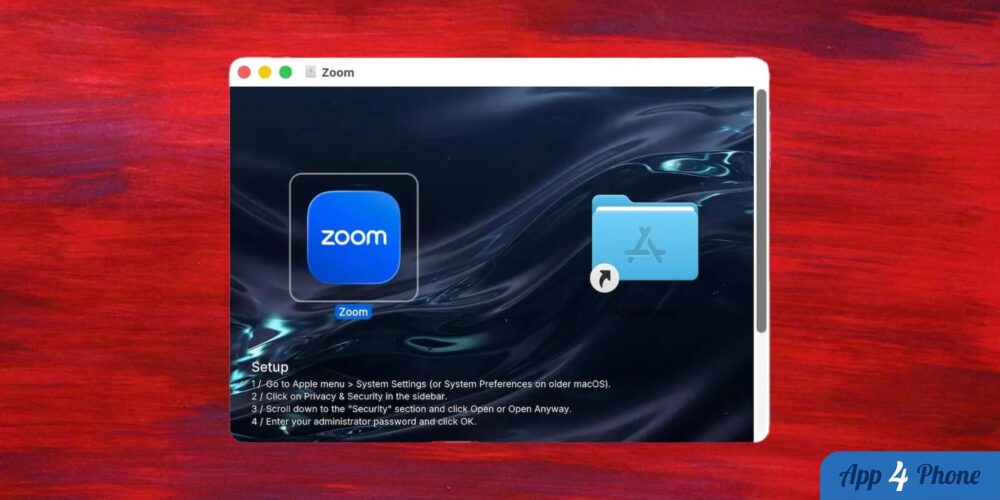
Le fichier se présente sous la forme d’une image disque nommée « Zoom ». À son ouverture, sa mise en page reprend un repère très familier sur Mac : l’icône de l’app à déplacer vers le dossier Applications. Mais l’image affiche surtout des consignes détaillées pour aller dans Réglages Système > Confidentialité et sécurité, puis choisir « Ouvrir quand même » et entrer le mot de passe administrateur.
Cette séquence ne repose pas sur une faille qui casserait Gatekeeper. Elle exploite plutôt l’exception prévue par macOS : lorsqu’une application n’a pas été notariée par Apple, Gatekeeper peut empêcher son lancement, tandis que l’utilisateur conserve la possibilité de forcer l’ouverture. Ici, les instructions du faux installateur cherchent à transformer cet avertissement en formalité à valider.
Le réflexe utile est donc simple : un logiciel courant qui explique comment désactiver ou contourner une protection du Mac mérite un arrêt immédiat. Avant de saisir le mot de passe administrateur, vérifiez l’origine du téléchargement et privilégiez le Mac App Store ou le site officiel d’un éditeur de confiance.
Zoom peut fonctionner pendant que CloudSyncD collecte des frappes
Selon l’analyse de Jamf Threat Labs, le stratagème installe bel et bien Zoom, ce qui peut rassurer la victime et masquer l’activité du second programme. En parallèle, CloudSyncD agit comme un infostealer : il peut enregistrer les informations tapées par l’utilisateur et les transmettre à l’infrastructure des attaquants, jusqu’à une fois toutes les huit secondes.
Le danger ne se limite donc pas à une application qui refuse de démarrer ou affiche un comportement évident. Une visioconférence peut sembler accessible normalement, tandis que des identifiants, des messages ou d’autres données saisies sur le Mac risquent d’être capturés.
Ce que ça change pour les utilisateurs de Mac
Cette campagne montre que les protections de macOS restent utiles, à condition de ne pas ignorer leurs avertissements sous la pression d’un mode d’emploi rassurant. L’étape à surveiller est très concrète : dès qu’un installateur vous dirige vers « Ouvrir quand même », traitez cette demande comme un signal d’alerte plutôt que comme une étape normale de l’installation.
Le fait qu’un vrai logiciel soit installé ne constitue pas une preuve de sécurité. Sur Mac, l’origine du fichier et la demande d’autorisation exceptionnelle comptent davantage que l’apparence soignée d’une fenêtre d’installation.
À lire aussi
Source : Jamf Threat Labs (Jamf)