


Le jour où il faut retrouver une clé SSH, c’est rarement pour le plaisir. Une machine à administrer, un dépôt Git qui refuse l’accès, un transfert de fichiers bloqué : la petite clé stockée quelque part sur le Mac devient soudain essentielle. Et si elle a été copiée dans trop de dossiers, sauvegardée sans précaution ou transférée d’un ordinateur à l’autre, elle mérite sans doute mieux.
Secretive permet de créer et d’utiliser des clés SSH dont la partie privée reste enfermée dans la Secure Enclave du Mac. En clair, au lieu de conserver ce fichier sensible comme une clé classique que l’on peut copier, l’outil demande au matériel sécurisé d’Apple de signer l’authentification à votre place.
Une clé qui ne sort pas du Mac
La Secure Enclave est la zone matérielle déjà utilisée par macOS pour protéger des données particulièrement sensibles. Avec Secretive, la clé privée SSH ne peut pas être exportée. C’est le point central de l’application, et c’est aussi ce qui la distingue d’un simple générateur de clés.
Quand un service demande cette clé, macOS peut confirmer l’opération avec son mécanisme d’autorisation habituel, notamment Touch ID sur un Mac qui en est équipé. Vous évitez ainsi de retaper la phrase secrète d’une clé à chaque demande, sans pour autant laisser le fichier privé circuler entre applications ou machines.
Secretive vise donc les personnes qui utilisent SSH pour se connecter à des serveurs, envoyer des fichiers de façon sécurisée ou travailler avec Git et GitHub. Des clients comme Transmit et Cyberduck peuvent aussi l’exploiter lorsqu’ils prennent en charge cette intégration. Ce n’est pas un gestionnaire de mots de passe généraliste : il s’occupe d’un sujet précis, les clés SSH.
Ce que montrent l’application et son interface
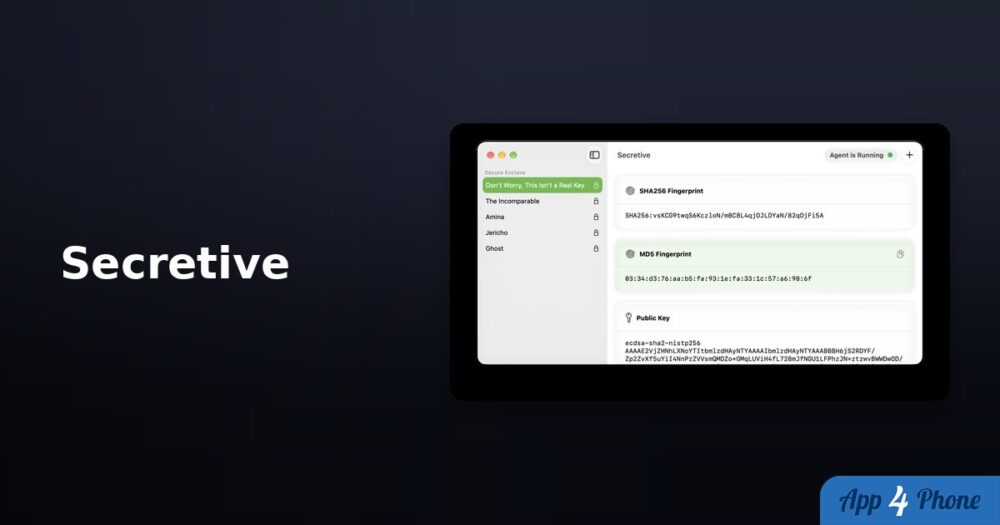
Les captures officielles montrent une petite fenêtre macOS, sobre, centrée sur une liste de clés et leur création. On y retrouve le nom de la clé, son type et les informations nécessaires pour récupérer la partie publique à installer sur un serveur ou dans un compte GitHub. Pas de tableau de bord chargé ni de coffre-fort rempli d’identifiants : l’interface ressemble davantage à un utilitaire système.
Cette simplicité visuelle ne veut pas dire que le sujet est simple. Secretive peut générer des clés ECDSA-256, un format courant. Sur macOS Tahoe et versions ultérieures, il propose aussi des clés dites post-quantiques, MLDSA-65 et MLDSA-87. Si ces noms ne vous disent rien, ne vous forcez pas à les maîtriser : pour la plupart des usages, l’important est surtout de savoir quel type de clé accepte le service auquel vous vous connectez.
La contrepartie : rien à restaurer, rien à transférer
Le verrouillage de la clé dans la Secure Enclave a une conséquence qu’il faut accepter avant de commencer : elle n’est pas sauvegardable ni transférable vers un autre Mac. Si vous changez d’ordinateur, si vous effacez celui-ci ou s’il devient inutilisable, il faudra créer de nouvelles clés et enregistrer leurs clés publiques auprès de vos serveurs et services.
Vous travaillez sur deux Mac ? Il faut configurer Secretive sur chacun d’eux et créer une clé par machine. Pour une équipe ou pour quelqu’un qui renouvelle souvent son matériel, cette gymnastique peut être pénible. Une clé SSH classique protégée par une phrase secrète, conservée dans un emplacement sauvegardé avec soin, reste parfois plus pratique.
C’est aussi le point à ne pas négliger si votre accès à un serveur dépend exclusivement d’une seule clé. Avant de remplacer une clé existante, prévoyez une solution de récupération : un second compte administrateur, une autre clé autorisée ou une procédure d’accès d’urgence. La meilleure protection n’aide pas beaucoup si elle vous enferme dehors.
Un utilitaire gratuit, mais pas pour débuter
Secretive est un projet open source proposé gratuitement sur Mac, sans abonnement annoncé. Il demande toutefois de mettre les mains dans la configuration SSH : il faut ajouter la clé publique sur les serveurs concernés et, selon les outils utilisés, modifier quelques fichiers de configuration. L’application fournit des indications, mais elle ne transforme pas SSH en bouton magique.
Si vous n’avez jamais créé de clé SSH et que les termes « terminal », « dépôt Git » ou « serveur distant » ne font pas partie de votre quotidien, passez votre chemin. Vous n’avez vraisemblablement rien à protéger ici. Si vous utilisez déjà SSH régulièrement et que vous voulez limiter au maximum la copie de vos clés privées, Secretive mérite en revanche votre attention. Il remplace une habitude risquée par une contrainte assumée : votre clé reste sur ce Mac, et c’est précisément le but.
Source : Secretive — projet open source de Max Goedjen et contributeurs
